
Після попереднього розгляду основ UDP-широкомовлення, того, чому IP-підмережі IPv4 є захопливою функцією, яку варто вивчити, а також спірної теми IPv6, залишається ще чимало «слонів», яких варто оглянути, та «банок сардин», які варто відкрити. Однією з них є тема широкомовлення (broadcasting) проти багатоадресного розсилання (multicasting). На перший погляд, вони звучать досить схоже, і дехто може поставити під сумнів доцільність використання багатоадресного розсилання, якщо можна просто надсилати та забувати за допомогою адреси широкомовлення IPv4.
Звісно, ми вже з’ясували, що адреси широкомовлення IPv4 мають кілька різновидів, і це ще до того, як ми почнемо розглядати наслідки підмереж і обмежень маршрутизації. Коли ж ми врахуємо, що в IPv6 адреси широкомовлення були повністю скасовані на користь багатоадресного розсилання за посиланням (link-local multicast addresses), а IPv4 також підтримує багатоадресне розсилання, постає питання: чи не буде підхід IPv4 до «link-local» більш доцільним?
Або, простіше кажучи, чи є підхід IPv4 до широкомовлення за посиланням (link-local broadcasting) таким же простим, як і в IPv6?
CIDR
Перш ніж заглиблюватися в багатоадресне розсилання, варто розглянути одну важливу тему, яка досі була відсутня в обговореннях IPv4. Це CIDR, що розшифровується як Classless Inter-Domain Routing (безкласове міждоменне маршрутування). Це частина еволюції IPv4: CIDR у 1993 році замінив попередню класову архітектуру мереж з метою уповільнення зростання таблиць маршрутизації та, відповідно, вичерпання адрес IPv4 в Інтернеті. Це також причина деяких особливостей IPv4.
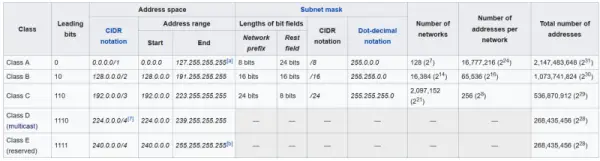
Найбільш очевидним наслідком CIDR є те, що саме завдяки йому ми сьогодні записуємо IP-адреси IPv4 так, як записуємо. Однак класи з класової системи мереж залишили свої сліди донині, включно з причиною, чому деякі компанії володіють великими блоками класових виділень. Звідси походять адреси Класу A, B і C, а адреси Класу D є діапазоном для багатоадресного розсилання.
Багато IP-адрес IPv4 були витрачені марно через класову систему, оскільки три доступні класи надавали блоки, які були фактично завжди незручно великими. CIDR вирішує цю проблему за допомогою підмереж, створюючи блоки CIDR, які таким чином можуть бути більш доцільно підібрані до цільової програми або клієнта, замість того, щоб надавати компанії малий 8-бітний блок Класу A або дуже великий (2¹⁶) блок Класу B.
Хоча я ніколи не стверджував, що є експертом у цій галузі, CIDR видається солідним покращенням, яке, ймовірно, відтермінувало смерть IPv4 до — за нинішніми темпами — ймовірно, кількох днів після теплової смерті Всесвіту. Це, очевидно, настільки вдала ідея, що навіть IPv6 використовує CIDR.
Багатоадресне розсилання IPv4
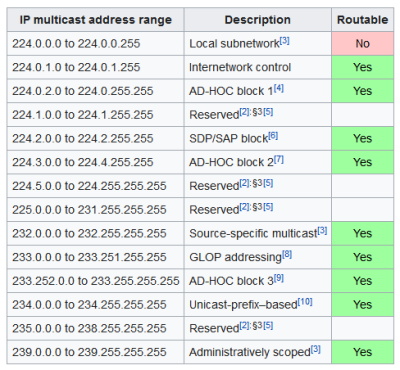
Якщо ми тепер поглянемо на адреси багатоадресного розсилання IPv4, багато що раптом стає зрозумілим. Найголовніше, ймовірно, те, що всі адреси багатоадресного розсилання IPv4 перебувають у діапазоні від 224.*.*.* до 239.*.*.*, оскільки це діапазон багатоадресного розсилання до CIDR.
Далі важливо зазначити, що ці адреси багатоадресного розсилання поділяються на блоки, або з певною функцією, або залишені як просто зарезервовані. Якщо у нас немає нагальної потреби поза межами завдань багатоадресного розсилання поза межами локальної підмережі, то діапазон адрес багатоадресного розсилання, який нас цікавить, — це 224.0.0.0–224.0.0.255.
Наступне питання: що ми можемо робити з усіма цими адресами, тобто яке особливе значення призначене кожній з них?
Це також визначено на вищезгаданій сторінці Вікіпедії, хоча чиїсь очі можуть мигцем ковзнути до боку IPv6, щоб побачити, наскільки це відрізняється. На перший погляд, здається, що в обох випадках ви можете просто використати групову адресу багатоадресного розсилання «всі вузли» (all hosts), або link-local, як це називає IPv6. Для IPv4 це означає, що надсилання повідомлення на адресу багатоадресного розсилання 224.0.0.1 має досягти кожного вузла в тій самій мережі, причому маршрутизатори щасливо не пересилатимуть його на інші сегменти мережі.
Широкомовлення чи багатоадресне розсилання
З огляду на ці висновки, постає питання, навіщо взагалі нам потрібне широкомовлення IPv4. Чи це просто архаїчна спадщина часів до того, як багатоадресне розсилання було повністю реалізоване програмними стеками IPv4, враховуючи, що це технічно необов’язкова функція?
Шукаючи огляд причин, чому варто віддати перевагу одному над іншим, я не зміг знайти жодних прямих порівнянь. Багатоадресне розсилання в IPv4, здається, майже завжди використовується для надсилання до певної групи отримувачів за допомогою Internet Group Management Protocol (IGMP). Це дуже корисно, наприклад, для потокового відео до кількох отримувачів та подібних програм, де набагато ефективніше просто дублювати той самий пакет кілька разів під час його маршрутизації.
IGMP протиставляється IPv6 Multicast Listener Discovery (MLD), який є невід’ємною частиною ICMPv6, а не протоколом інкапсуляції IP. Отже, можна припустити, що багатоадресне розсилання IPv4 має дещо більше накладних витрат порівняно з його функціями широкомовлення.
Три варіанти IPv4
Отже, зрештою, ми маємо загалом три варіанти в IPv4, якщо хочемо використовувати UDP-широкомовлення для виявлення служб або інших цілей:
- Визначити широкомовну адресу інтерфейсу та здійснювати широкомовлення на ній.
- Використовувати локальну широкомовну адресу 255.255.255.255.
- Використовувати адресу багатоадресного розсилання для всіх вузлів: 224.0.0.1.
Здається, перший варіант — це те, що пропонують більшість посібників, хоча багато хто також із задоволенням скаже вам завжди припускати мережу /24, тому ваш досвід може значно відрізнятися.
Другий варіант, очевидно, є безглуздо простим і насправді є ще одним цікавим артефактом до-CIDR часів, як стандартна широкомовна адреса, встановлена до появи спрямованого широкомовлення. Ймовірно, тому існує неявна загроза, що системний адміністратор виб’є вам двері, якщо ви хоча б подумаєте про її використання.
Нарешті, багатоадресне розсилання до всіх вузлів, як версія IPv4 для багатоадресного розсилання за посиланням, здається, набагато ближче до локальної широкомовної адреси за своїм основним використанням. Звісно, все це передбачає, що IGMP підтримується та працює належним чином.
Висновок на даний момент
Після витраченого часу на дослідження всіх цих варіантів, я не можу сказати, що з точки зору розробника програмного забезпечення я відчуваю себе дуже впевнено щодо того, який варіант є «найкращим». Тоді як у IPv6 це дуже типова ситуація «бери або залишай» з його підходом до широкомовлення, в IPv4 ви отримуєте спадковий варіант, спрямований «спадковий» варіант та блискучий новий варіант багатоадресного розсилання на основі IGMP, кожен з яких, здається, має свої власні проблеми, переваги та потенційні ускладнення.
Певною мірою, я б сказав, що варіант спрямованого широкомовлення є бажаним підходом для чогось на кшталт виявлення служб, до чого я також можу додати, що було отримано відповідь на мій квиток щодо помилки в трекері Poco Project щодо ненадійної роботи зі встановленням маски мережі інтерфейсу, не кажучи вже про його широкомовну адресу. Ця проблема має бути вирішена у майбутньому випуску 1.16.0, а до того часу можливий обхідний шлях.
Спрямоване широкомовлення має явну перевагу в тому, що ви знаєте, на якому інтерфейсі надсилаєте широкомовне повідомлення, що полегшує сортування відповідей. Це також є частиною оригінального дизайну NyanSD, тому збереження цієї функції без глибокого рефакторингу є приємною перевагою.
Звісно, цілком можливо, що я щось неправильно зрозумів, і багатоадресне розсилання в IPv4 насправді є «котячими штанями» (найкращим). Не соромтеся висловлювати свої думки в коментарях щодо вашого улюбленого методу широкомовлення IPv4.


Опубліковано в Hackaday Columns, Network Hacks, Slider. Теги: multicast, networking, udp. Навігація по публікаціях ← Реверс-інжиніринг логічного IC 1960-х років на базі діодів і транзисторів. Від телефону до SDR, без додаткового обладнання →
8 думок про «UDP Broadcasting Meets The More Focused Multicasting»
- Anonymous каже:
Листопада 9, 2026 о 11:40 вечораШапочка з фольги: відсутність підтримки багатоадресного розсилання в Інтернеті — це змова великих компаній, щоб запобігти конкуренції для потокового відео та CDN. Якби це було дозволено, вартість пропускної здатності для когось, хто транслюватиме тисячам людей, не відрізнялася б від трансляції одному другові через Discord.
Reply
- Brettski каже:
Листопада 10, 2026 о 2:35 ранку(Беручи коментар за чисту монету, а не за гумор, який явно присутній):
Організувати багатоадресне розсилання приголомшливо складно, навіть якщо ви контролюєте кожну частину мережі. В Інтернеті це вимагало б узгодженої роботи багатьох незацікавлених і різних сторін для побудови ефективного домену багатоадресного розсилання (або кількох доменів, які спілкуються один з одним). А потім вам потрібно було б переконатися, що ваша адреса багатоадресного розсилання (на яку ви надсилаєте) використовується тільки вами — і це зовсім інша проблема.
Навіть мережі операторів у моїй країні (і в будь-якій іншій країні, де я працював) не підтримують багатоадресне розсилання — клієнт повинен використовувати накладання (overlay) — тому що це надзвичайно складно.
Reply
- Brettski каже:
- Brettski каже:
Листопада 10, 2026 о 2:44 ранкуБагатоадресне розсилання було розроблено для іншої мети, ніж широкомовлення. На рівні 2 операційна система/програма/мережевий драйвер повідомляв мережевій карті: «Привіт, слухай цю додаткову MAC-адресу багатоадресного розсилання». Тепер карта шукала б свою MAC-адресу, широкомовну та вибіркові MAC-адреси багатоадресного розсилання. Це значно зменшувало навантаження на процесор — а в 80-х (навіть 90-х) це було важливо. За умови, що люди дійсно використовували багатоадресне розсилання, чого вони зазвичай не робили.
З появою багатоадресного розсилання на рівні 4 (IP) з’явився спосіб відобразити IP-адресу багатоадресного розсилання на MAC-адресу. І з’явився IGMP (у різних формах), щоб програма/операційна система могла приєднуватися до групи багатоадресного розсилання. На відміну від «чистого» багатоадресного розсилання на рівні 2, джерело IP-багатоадресного розсилання могло знаходитися поза вашою локальною підмережею. Це корисно, тому що надсилання широкомовних повідомлень через межі підмереж (або навіть межі мереж рівня 2) у будь-якій нетривіальній мережі, як правило, вважається поганою практикою.
Коли Ethernet-комутатори нарешті стали реальністю, вони «підслуховували» повідомлення IGMP, щоб з’ясувати, куди надсилати трафік багатоадресного розсилання. Це була чудова ідея, тому що, на відміну від широкомовлення (яке потрібно розсилати всім), багатоадресне розсилання потрібно надсилати лише машинам, які підписані (приєднані) до групи багатоадресного розсилання. Якщо ви надсилали трафік з високою пропускною здатністю (наприклад, відео), його можна було б спрямувати лише до тих портів, куди він був потрібен.
Але потім настає реальність. Як комутатор повідомляє вищій інстанції, що йому потрібно приєднатися до групи багатоадресного розсилання, щоб одна з машин, підключених до нього, потребувала сигналу? Тут вступають у гру PIM, точки зустрічі, розріджені дерева, щільні дерева, обрізання та багато інших складнощів, тому більшість великих мереж (за моїм досвідом) не використовують багатоадресне розсилання, і тому ви не можете використовувати багатоадресне розсилання (без накладання) в Інтернеті.
Чи є у мене шрами? Так. Але моя команда успішно побудувала мережу багатоадресного розсилання через мережу оператора, яка не підтримувала багатоадресне розсилання, щоб передавати сигнали радіозв’язку HF (push-to-talk) між віддаленими місцями, які раніше не могли спілкуватися один з одним. Я намагаюся не згадувати деталі.
Reply
- Mouse каже:
Листопада 10, 2026 о 1:36 дняСлава. Я пам’ятаю біль від того, що це працювало в мережі Wi-Fi mesh наприкінці 1990-х / на початку 2000-х (щоб не бути голослівним, перші кілька років єдиним обладнанням, яке ми могли отримати, було Orinoco).
Річ не в тому, що це погана ідея. Річ у тому, що це хороша, але ДУЖЕ нішева ідея, яка *виглядає* так, ніби це абсолютно *інша* ідея (або три), і дуже погано працює для будь-якої з цих інших цілей, як тільки вона використовується за межами прототипу.
Але там достатньо складності, щоб дійсно відкласти виявлення того, що проблема не в вас, а в самій ідеї.
(Ми використали її за її призначенням, як частину масштабної демонстрації. Вона працювала більш-менш нормально, хоча бездротове обладнання, задіяне на багатьох шляхах з’єднання, позбавляло її переваг. Ніколи не використовували її так у бойових умовах).
Здебільшого ми працювали над різними проєктами достатньо довго, щоб довести, що певна креативна ідея використання насправді не є реалістичною, а потім рухалися далі. З якоїсь причини, тих ідей було нескінченно багато.
Reply
- Mouse каже:
- Mark Topham каже:
Листопада 10, 2026 о 4:21 ранкуРечі, які потрібно робити правильно.
Використовуйте IGMP. lwIP реалізує його, тому вам не потрібно. Ви можете просто його використовувати.
Використовуйте відповідну групу адрес, а не 224.0.0.1 (яка зарезервована і не для вас)Увімкніть IGMP (lwIP).
Додайте свою групу багатоадресного розсилання (*)
Налаштуйте свій UDP-слухач відповідно.Ваш вибір груп багатоадресного розсилання — це не 224, якщо у вас немає зареєстрованої від IANA. Вибачте, ваші експерименти з протоколами автоматично не дають вам права.
239.255/16 концептуально є локальною областю, і ми можемо вибрати решту адреси. Однак використовуйте TTL 1, щоб це забезпечити.
Після того, як ви перевірите це, запакуйте, підготуйте розширену документацію, а потім переконайте IANA, що ваш протокол виявлення служб заслуговує на власну групу багатоадресного розсилання поряд з mDNS (для якого зарезервовано 224.0.0.251).
Існують додаткові варіанти щодо групи багатоадресного розсилання, але це правильний напрямок
Уникати IGMP через концептуальну ідею, що він вимагає більше накладних витрат, — це не вихід. lwIP і Poco вже реалізують протокол або інтерфейси до нього. Використовуйте його.
Reply
- Mouse каже:
Листопада 10, 2026 о 1:39 дняЦе розумний підхід, якщо ви виявите, що ваше завдання фактично отримує вигоду від багатоадресного розсилання. Більшість — ні. Більшість, хто теоретично міг би отримати вигоду, зіткнуться з мережевими проблемами поза вашим контролем. Якщо ви думаєте, що багатоадресне розсилання — це правильний інструмент, переконайтеся, що ви дійсно розумієте завдання. (Іноді, *рідко*, це правильний інструмент, але зазвичай ні).
Reply
- topham каже:
Листопада 10, 2026 о 2:22 дняЦе правильний підхід для виявлення служб, тому mDNS його використовує.
Прикро, що кілька домашніх маршрутизаторів впровадили дуже погані процеси, які перешкодили його успіху та створили погане враження.
Багатоадресне розсилання має погану репутацію в локальних мережах. У складніших конфігураціях, маршрутизації між мережами, проблеми насправді стають складними.
Не все потребує цих ускладнень.
Reply
- Ostracus каже:
Листопада 10, 2026 о 2:39 дняШирокомовлення, реалізоване на рівні маршрутизатора, могло б бути використано для реалізації спільного стану світу в багатокористувацьких іграх, таких як TF2 або Tibia.
Reply
- Ostracus каже:
- topham каже:
- Mouse каже:
Залишити відповідь Скасувати відповідь
Будь ласка, будьте ввічливими та шанобливими, щоб допомогти зробити розділ коментарів чудовим. (Політика коментарів)
Цей сайт використовує Akismet для зменшення спаму. Дізнайтеся, як обробляються ваші дані коментарів.
Пошук
Ніколи не пропустіть хак
Слідкуйте на facebook
Слідкуйте на twitter
Слідкуйте на youtube
Слідкуйте на rss
Зв’язатися з нами
Підписатися
Якщо ви пропустили
-
Секстант: навігація старим способом
38 коментарів
-
EV батареї виявляються стійкішими, ніж очікувалося
70 коментарів
-
DeviceTree для хакерів: вступ
21 коментар
-
Радон Активний
32 коментарі
-
Я думаю, нам слід побачити інші SBC
76 коментарів
Більше з цієї категорії
Наші колонки
-
Hackaday Podcast Епізод 394: Linux у дивних місцях, ще більше прихованих SDR, та підсумок Supercon
1 коментар
-
Цього тижня в безпеці: Patch Tuesday з чотиризначним числом, експлуатований SSH, злом GitBook, Android GhostMap
5 коментарів
-
Просто використовуйте QWIIC вже
22 коментарі
-
FLOSS Weekly Епізод 883: Telnet нас зламав
3 коментарі
-
CHIP 8: Гра Pong почалася!
8 коментарів
Більше з цієї категорії
За матеріалами: hackaday.com