
Meshtastic набуває все більшої популярності протягом останніх кількох років завдяки низькому порогу входу. Ліцензії не потрібні, а обладнання коштує дуже дешево, особливо порівняно з багатьма радіоаматорськими пристроями. Але хоча фізичний бар’єр низький, існує певна крива навчання. Частково це пов’язано з тим, що існує багато каналів і режимів, на яких люди можуть спілкуватися, і якщо користувач не знає цієї інформації заздалегідь, може бути важко знайти, де відбуваються розмови. [cemaxecuter] помітив цю проблему і вбудував Meshtastic sniffer до своєї Linux-дистрибуції DragonOS, орієнтованої на радіозв’язок.
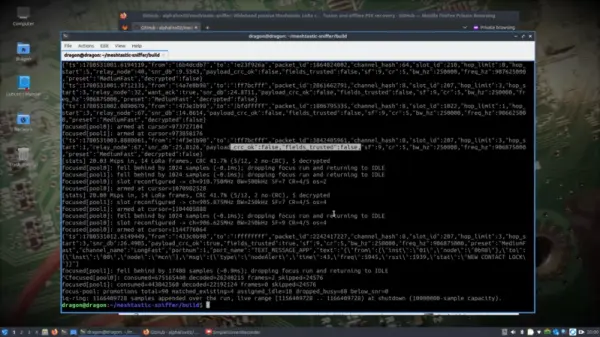
Програмне забезпечення для аналізу трафіку написане на C і поставляється як повноцінний автономний бінарний файл, не вимагаючи GNU Radio. З DragonOS та завантаженим програмним забезпеченням, воно може сканувати всю смугу пропускання, на якій працює Meshtastic, виявляти будь-який трафік та декодувати його (за умови, що ключ відомий). [cemaxecuter] використовує HackRF як програмно-визначене радіо для цього проєкту, яке, як він зазначає, не має достатньої смуги пропускання для охоплення всіх робочих частот Meshtastic, але може покрити більшість із них. Після запуску власного вузла програмне забезпечення швидко його виявляє та відображає його деталі в терміналі.
Програмне забезпечення, подібне до цього, відкриває багато можливостей для речей, які були б нудними, складними або неможливими за допомогою стандартного вузла Meshtastic. Окрім легшого пошуку місць, де відбуваються розмови, [cemaxecuter] також припускає, що його можна використовувати для “wardriving” (пошук мереж) та для набагато легшого пошуку інших мереж. Для тих, хто ще не спробував, зверніть увагу на цей трактат 2023 року про протокол та обладнання, а потім пориньте у світ Meshtastic.
Оригінал статті: hackaday.com