
RP2350 — досить захищений чип. Він має безпечне завантаження, технологію TrustZone на базі ARMv8 для розділення безпечного та незахищеного виконання, а також можливість назавжди вимкнути налагодження. Фонд Raspberry Pi навіть додав виявлення збоїв, що означає блокування традиційного методу «сплавити чип, доки він не скориться». Саме тому команда безпеки [Ledger Donjon] вдалася до методів лиходіїв з фільмів і прикріпила улюблений багатьма мікроконтролер до столу, перед яким повільно насувався лазерний промінь.
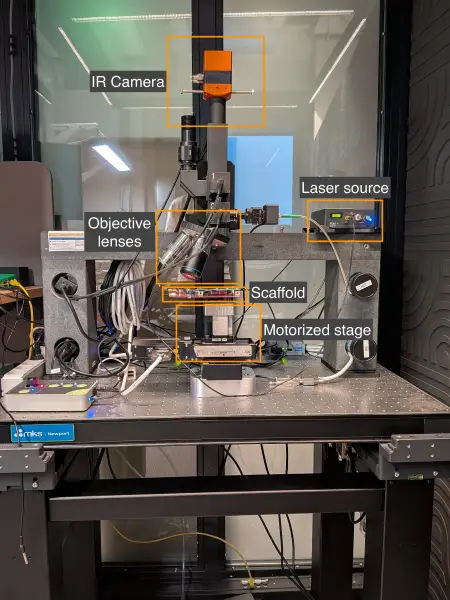
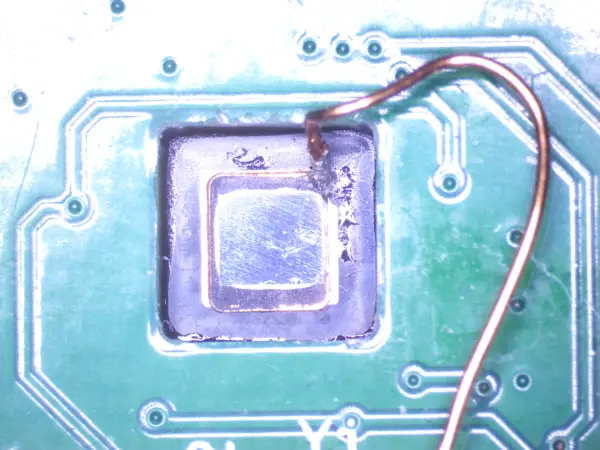
Гаразд, відволікаючись від кінематографічних кліше, лазер був дуже точно націлений перед тим, як його увімкнули. Мішенню був регістр, який активує функції налагодження RP2350. Цей регістр було знайдено шляхом декапсулювання (зняття захисного шару) чипа та дослідження кристала за допомогою електронної мікроскопії з фотоемісією. Фактичну атаку було проведено на чипі, декапсульованому з тильного боку, з проходженням інфрачервоного випромінювання крізь кремнієву пластину. Ймовірно, знадобилося чимало спроб і помилок, щоб визначити точне місце на кристалі поруч із регістром, яке потрібно вразити лазером для перемикання бітів. Однак їм вдалося перемкнути біти, відновивши доступ налагоджувача до захищеної зони виконання. Потім, після скидання чипа, команда [Ledger] зчитала 128-бітний секрет, який Raspberry Pi Foundation приховала в пам’яті як частину змагання з зламу RP2350.
Давно відомо, що коли зловмисники — або й білі капелюхи — отримують доступ до вашого обладнання, вони знайдуть спосіб проникнути. Зусилля, необхідні для зламу простого мікроконтролера, справді вражають. Ми вже розповідали про лазерну інжекцію збоїв; дотепно, але ми також показували атаки з використанням збоїв, керованих Raspberry Pi Pico — саме ті, які пристрій для виявлення збоїв цього чипа блокує.