
Атаки типу TEMPEST є одним із найефективніших способів зламати захист систем, ізольованих від мережі. Замість прямого доступу до комп’ютера зловмисник записує ненавмисні радіовипромінювання системи та використовує їх для відтворення її внутрішніх операцій. Такі атаки були значно ефективнішими за часів шумних, високоенергетичних ЕПТ-дисплеїв і поступово втрачали дієвість, оскільки електроніка стала компактнішою та менш енергоємною. Однак група дослідників виявила, що навіть сучасні пристрої можуть стати ефективними передавачами TEMPEST-сигналів, якщо їх опромінити радіочастотним сигналом.
Радіочастотний спектр, який випромінює пристрій, залежить від ненавмисних антен у його внутрішній структурі. Їх важко усунути, і це зазвичай не варте зусиль, оскільки вони досить малі, щоб ефективно випромінювати лише на значно вищих частотах, ніж ті, що використовуються в електроніці. Техніка, розроблена дослідниками і названа InjectEave, полягає в опроміненні електроніки радіочастотою, налаштованою на її внутрішні антени, з метою введення цієї частоти в схему. Нелінійні електронні компоненти, такі як підсилювачі, змішують вхідну частоту з внутрішнім сигналом, створюючи радіочастотні бічні смуги. Цей змішаний сигнал випромінюється з пристрою і може бути прийнятий та демодульований для відновлення внутрішнього сигналу пристрою.
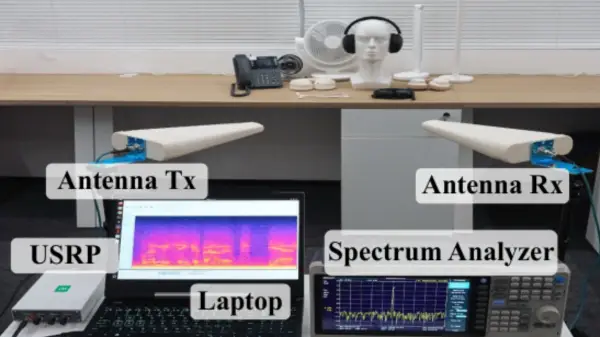
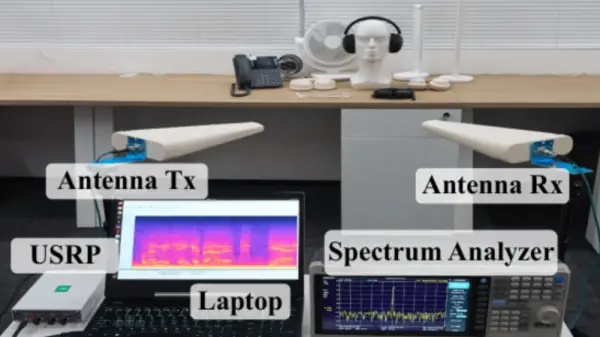
Теоретично, майже будь-який напівпровідниковий пристрій виконуватиме змішування до певної міри. У ході тестування дослідники досягли успіху з підсилювачем, аналого-цифровим перетворювачем, перетворювачем потужності та MOSFET-транзисторами. Однак без введеного сигналу значних випромінювань виявлено не було. Для портативного набору дослідники використовували SDR USRP B210 для передачі сигналу та аналізатор спектру для демодуляції отриманого сигналу.
Цей метод дозволив відновити аудіо з дротових та бездротових навушників, а також бездротової стаціонарної трубки, та визначити стан розумної лампи і розумного вентилятора. Усе це працювало на коротких відстанях, навіть крізь стіни, а з підсилювачем потужності дальність збільшилася до 30 метрів. Навіть при наявності кількох пристроїв можна було зосередитися на одному, налаштувавши частоту введення так, щоб вона резонувала з його внутрішніми антенами. Можливо, найвражаючішим (або тривожним) був експеримент з VoIP-телефоном: дослідники змогли підслухати розмову, клонувати голос співрозмовника, синтезувати нову мову цим голосом і дистанційно вставити її в телефонну розмову, змінюючи її в реальному часі.
Якщо історія таких атак є показовою, то незабаром ми побачимо загальнодоступну реалізацію цієї техніки, адже вже з’явилося кілька підходів до традиційного TEMPEST. Таке ненавмисне нелінійне змішування також може бути використане для пошуку помилок або електроніки.