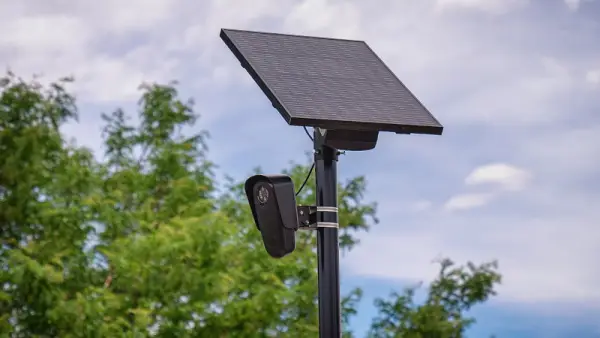

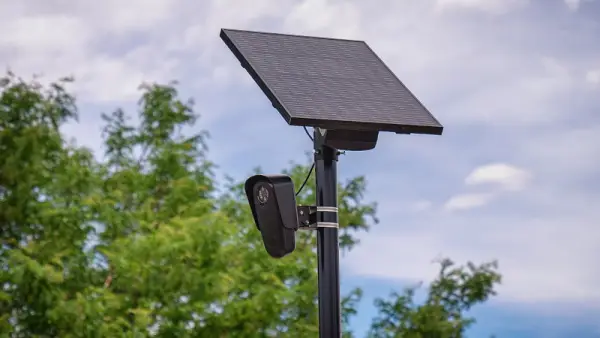
Камери спостереження від Flock Safety стали спірним полем битви за приватність. Громади, де вони встановлені, усвідомлюють їхній зловісний потенціал, а історії про зловживання доступом з боку правоохоронців стають все більш поширеними. В одному випадку вміст диска було вивантажено, і завдяки [Micah Lee] ми отримали певне уявлення про їхній підхід до безпеки, який виявився вкрай недосконалим.
Цікаво, що замість спеціалізованої захищеної операційної системи ці пристрої використовують Android. Не просто Android, а Android 8.1 — версію, яка вже давно не підтримується, випущена у 2017 році. Саме того року й була заснована компанія Flock Safety, що може бути як збігом, так і ні. Як і будь-яка стара версія широко використовуваної операційної системи, вона має низку відомих вразливостей, жодна з яких не виправлена в цій версії.
Версія Android — це дрібниця порівняно з відкриттям, що вони містять жорстко закодований і дуже відкритий API-ключ. Будь-який допитливий шахрай може використати його, щоб отримати інформацію з будь-якої камери Flock за її MAC-адресою. Варто було б сподіватися, що продукт, який рекламується для використання правоохоронними органами, звернув би увагу на такий базовий прорахунок, але, схоже, цього не сталося. Чи можна це виправити оновленням програмного забезпечення та деактивувати витік ключа без відключення мережі, залежить від того, чи можуть вони робити оновлення для конкретних пристроїв. Але в будь-якому разі, нам би не хотілося бути командою, яка відповідає за виправлення цієї проблеми.
Певною мірою, заспокоює те, що апаратний комплекс спостереження, коли він з’явився, був настільки некомпетентно керований. Ми сподіваємося, що ці вразливості пом’якшать його вплив. Ми впевнені, що під час подальших розслідувань з’являться нові цікаві відкриття, і ми вже приготували попкорн.
Зображення: Tony Webster, CC BY 2.0.